اکتیو دایرکتوری چیست؟ اکتیو دایرکتوری یا Active Directory یک سرویس مدیریتی در Windows Server است که برای مدیریت کاربران، کامپیوترها، گروهها و دسترسیها در شبکه شرکت استفاده میشود. با استفاده از این سرویس، مدیر شبکه میتواند حسابهای کاربری، رمز عبور، سطح دسترسی، سیاستهای امنیتی و تنظیمات سیستمها را بهصورت متمرکز کنترل کند.
در شرکتهایی که چندین کاربر و کامپیوتر دارند، مدیریت جداگانه هر سیستم زمانبر و پرخطا است. اکتیو دایرکتوری کمک میکند ساختار شبکه منظمتر شود و کاربران با یک حساب سازمانی به منابعی مانند فایل سرور، نرمافزارها، پرینترها و سیستمهای داخلی دسترسی داشته باشند.
در این مقاله بهصورت خلاصه بررسی میکنیم اکتیو دایرکتوری چیست، چگونه کار میکند، چه مزایایی دارد و برای راهاندازی آن در شرکتها باید به چه نکاتی توجه شود.
فهرست مطالب
- اکتیو دایرکتوری چیست؟
- اکتیو دایرکتوری چگونه کار میکند؟
- کاربردهای اکتیو دایرکتوری در شرکتها
- اجزای اصلی Active Directory
- مزایا و محدودیتها
- مراحل راهاندازی
- پرسشهای متداول
اکتیو دایرکتوری چیست؟
اکتیو دایرکتوری یک پایگاه مرکزی برای نگهداری اطلاعات کاربران، کامپیوترها و منابع شبکه است. این سرویس معمولاً روی Windows Server نصب میشود و سروری که این نقش را اجرا میکند Domain Controller نام دارد.
وقتی یک شرکت از Active Directory استفاده میکند، کاربران بهجای داشتن حساب جداگانه روی هر کامپیوتر، با یک حساب دامنه وارد سیستم میشوند. سپس براساس گروه و نقش شغلی، به منابع مجاز دسترسی پیدا میکنند.
اکتیو دایرکتوری معمولاً برای مدیریت موارد زیر استفاده میشود:
- کاربران و رمزهای عبور
- کامپیوترها و لپتاپهای شرکت
- گروههای سازمانی
- فایل سرور و پوشههای مشترک
- پرینترهای شبکه
- سیاستهای امنیتی
- تنظیمات ویندوز کاربران
- دسترسی به نرمافزارهای داخلی
اکتیو دایرکتوری چگونه کار میکند؟
در ساختار اکتیو دایرکتوری، ابتدا یک دامنه سازمانی ایجاد میشود. کاربران، گروهها و کامپیوترها عضو این دامنه میشوند و احراز هویت آنها از طریق Domain Controller انجام میگیرد.
برای مثال، وقتی کاربر وارد کامپیوتر شرکت میشود، نام کاربری و رمز عبور او توسط سرور بررسی میشود. اگر اطلاعات درست باشد، کاربر وارد سیستم شده و تنظیمات و دسترسیهای مربوط به او اعمال میشود.
مراحل کلی کارکرد Active Directory شامل موارد زیر است:
- ایجاد دامنه سازمانی
- عضویت کامپیوترها در دامنه
- تعریف کاربران و گروهها
- تعیین سطح دسترسی
- اعمال سیاستها با Group Policy
- کنترل ورود کاربران
- ثبت و مدیریت تغییرات
این ساختار باعث میشود مدیریت کاربران و سیستمها بهصورت مرکزی انجام شود.
کاربردهای اکتیو دایرکتوری در شرکتها
اکتیو دایرکتوری در شرکتها کاربردهای زیادی دارد و فقط برای ورود کاربران به ویندوز نیست.
مهمترین کاربردها عبارتاند از:
- ورود کاربران با حساب سازمانی
- مدیریت رمز عبور کاربران
- تعریف دسترسی به پوشهها و فایلها
- کنترل دسترسی به پرینترها
- اعمال محدودیتهای امنیتی
- مدیریت کامپیوترهای عضو شبکه
- اتصال ساده به فایل سرور
- اجرای سیاستهای سازمانی
- حذف سریع دسترسی کارکنان خارجشده
- مدیریت کاربران واحدهای مختلف
برای نمونه، مدیر شبکه میتواند دسترسی پوشه مالی را فقط به کاربران واحد مالی بدهد و سایر کاربران امکان مشاهده آن را نداشته باشند.
اجزای اصلی Active Directory
برای درک بهتر اینکه اکتیو دایرکتوری چیست، باید با اجزای اصلی آن آشنا شویم.
جدول اجزای مهم اکتیو دایرکتوری
| جزء | توضیح کوتاه | کاربرد |
|---|---|---|
| Domain | محدوده اصلی مدیریت شبکه | مدیریت کاربران و سیستمها |
| Domain Controller | سرور اجراکننده اکتیو دایرکتوری | احراز هویت و کنترل دسترسی |
| User | حساب کاربری افراد | ورود و استفاده از منابع |
| Group | مجموعهای از کاربران | مدیریت سادهتر دسترسی |
| OU | واحد سازمانی | دستهبندی کاربران و کامپیوترها |
| Group Policy | سیاست مدیریتی | اعمال تنظیمات و محدودیتها |
استفاده درست از گروهها و OU باعث میشود مدیریت شبکه سادهتر و منظمتر شود.
مزایای اکتیو دایرکتوری برای شرکتها
استفاده از اکتیو باعث کاهش کارهای دستی و افزایش امنیت شبکه میشود.
مهمترین مزایا عبارتاند از:
- مدیریت متمرکز کاربران
- کنترل بهتر رمزهای عبور
- تعیین دقیق سطح دسترسی
- کاهش خطاهای مدیریتی
- حذف سریع دسترسی کاربران غیرفعال
- اعمال سیاستهای امنیتی
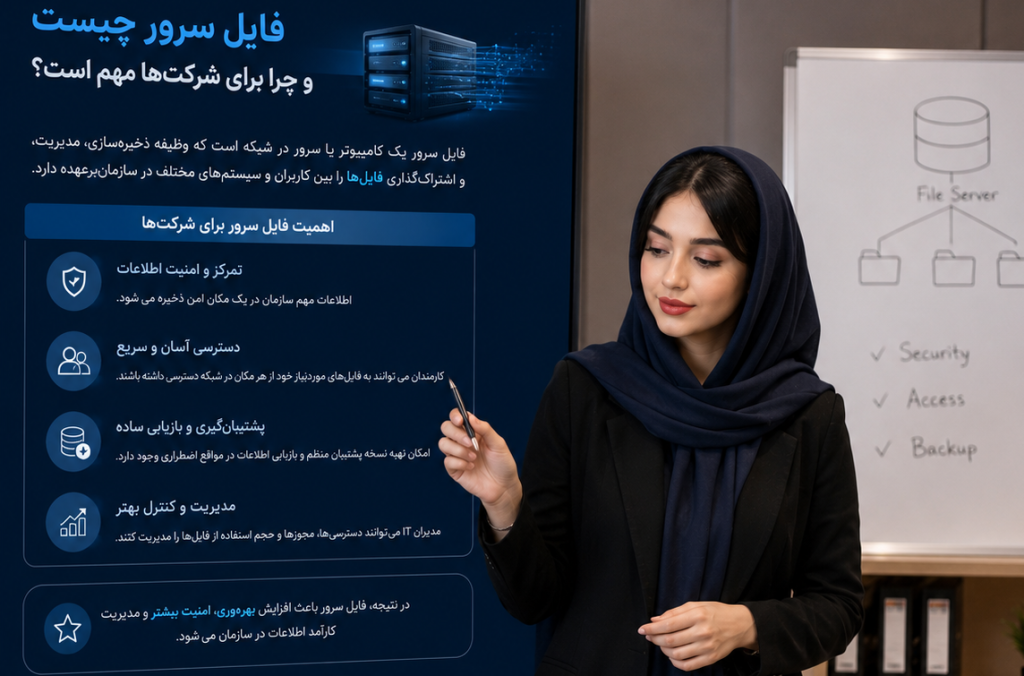
- مدیریت بهتر فایل سرور
- سادهتر شدن پشتیبانی کاربران
- امکان دستهبندی واحدهای سازمانی
- افزایش نظم شبکه
برای شرکتهایی که از Windows Server، فایل سرور یا چندین کامپیوتر ویندوزی استفاده میکنند، Active Directory یکی از بخشهای مهم زیرساخت شبکه است.
تفاوت شبکه Workgroup و Active Directory
در شبکه Workgroup، هر کامپیوتر حسابها و تنظیمات خود را جداگانه مدیریت میکند. این روش برای شبکههای بسیار کوچک قابل استفاده است، اما با افزایش کاربران، مدیریت آن دشوار میشود.
| معیار | Workgroup | Active Directory |
|---|---|---|
| مدیریت کاربران | جداگانه روی هر سیستم | متمرکز روی سرور |
| مناسب برای | شبکههای بسیار کوچک | شرکتها و سازمانها |
| کنترل دسترسی | محدود و دستی | دقیق و گروهبندیشده |
| سیاست امنیتی | ضعیفتر | قابل مدیریت با Group Policy |
| توسعهپذیری | محدود | مناسب رشد شبکه |
اگر شرکت بیش از چند کاربر و سیستم داشته باشد، استفاده از اکتیو دایرکتوری میتواند مدیریت شبکه را سادهتر کند.
Group Policy در اکتیو دایرکتوری چیست؟
Group Policy یکی از قابلیتهای مهم Active Directory است. با این ابزار میتوان تنظیمات و محدودیتها را روی کاربران و کامپیوترهای دامنه اعمال کرد.
کاربردهای رایج Group Policy عبارتاند از:
- تعیین قوانین رمز عبور
- محدود کردن نصب نرمافزار
- اتصال خودکار درایو شبکه
- تنظیم پرینترهای سازمانی
- قفل خودکار سیستم
- مسدود کردن برخی تنظیمات ویندوز
- مدیریت Windows Update
- محدود کردن حافظه USB
Group Policy باید با دقت اجرا شود. بهتر است سیاستهای جدید ابتدا روی یک گروه آزمایشی تست شوند.
مراحل راهاندازی اکتیو دایرکتوری
راهاندازی باید با طراحی اولیه انجام شود، نه فقط نصب یک Role روی Windows Server.
مراحل کلی عبارتاند از:
۱. بررسی نیازهای شرکت
تعداد کاربران، کامپیوترها، واحدها و سرویسهای موردنیاز مشخص میشوند.
۲. انتخاب نام دامنه
نام دامنه داخلی باید استاندارد، کوتاه و قابل استفاده بلندمدت باشد.
۳. نصب Windows Server
یک نسخه مناسب از Windows Server روی سرور فیزیکی یا ماشین مجازی نصب میشود.
۴. تنظیم IP ثابت
Domain Controller باید IP ثابت داشته باشد تا کاربران و سیستمها بتوانند همیشه به آن دسترسی داشته باشند.
۵. نصب Active Directory Domain Services
نقش AD DS روی سرور نصب و سرور به Domain Controller تبدیل میشود.
۶. ایجاد کاربران و گروهها
کاربران، گروهها و OUها براساس ساختار شرکت ایجاد میشوند.
۷. اتصال کامپیوترها به دامنه
سیستمهای کاربران به دامنه اضافه میشوند و با حساب سازمانی وارد شبکه خواهند شد.
۸. تنظیم Group Policy
سیاستهای امنیتی و مدیریتی براساس نیاز شرکت اعمال میشوند.
نکات امنیتی مهم
برای استفاده امن از اکتیو دایرکتوری باید چند نکته رعایت شود:
- استفاده از رمزهای قوی
- ایجاد حساب جداگانه برای هر کاربر
- محدود کردن حسابهای مدیریتی
- حذف دسترسی کارکنان خارجشده
- تهیه بکاپ از Domain Controller
- نصب بهروزرسانیهای امنیتی
- محدود کردن دسترسی Remote Desktop
- استفاده از گروهها برای مجوزها
- ثبت و بررسی رخدادهای امنیتی
- داشتن Domain Controller دوم در شبکههای حساس
نباید همه کاربران دسترسی مدیریتی داشته باشند. اصل حداقل دسترسی باید در تمام بخشها رعایت شود.
اشتباهات رایج در استفاده از اکتیو دایرکتوری
اشتباهات رایج میتوانند امنیت و نظم شبکه را کاهش دهند.
مهمترین موارد عبارتاند از:
- استفاده از حساب Administrator برای کارهای روزمره
- تعریف دسترسی مستقیم برای تکتک کاربران
- نبود ساختار OU
- استفاده از رمزهای ضعیف
- حذف نکردن کاربران قدیمی
- نداشتن بکاپ از سرور
- اعمال Group Policy بدون تست
- استفاده از DNS اشتباه
- نبود مستندات
- نگهداری همه سرویسها روی یک سرور بدون برنامه بکاپ
بهتر است ساختار اکتیو دایرکتوری از ابتدا مستندسازی شود تا توسعه و پشتیبانی آن سادهتر باشد.
جمعبندی
اکتیو دایرکتوری چیست؟سرویس مدیریتی Windows Server برای کنترل کاربران، کامپیوترها، گروهها و دسترسیهای شبکه است. این سرویس به شرکتها کمک میکند بهجای مدیریت جداگانه هر سیستم، همه کاربران و منابع را از یک نقطه مرکزی کنترل کنند.
استفاده از Active Directory باعث افزایش نظم، امنیت، مدیریت بهتر فایل سرور و سادهتر شدن پشتیبانی شبکه میشود. برای راهاندازی درست آن باید ساختار دامنه، گروهها، OUها، Group Policy، امنیت و بکاپ از ابتدا طراحی شوند.
ایران نتورک میتواند در زمینه راهاندازی اکتیو دایرکتوری، Windows Server، فایل سرور، امنیت شبکه و پشتیبانی زیرساخت شرکتها خدمات تخصصی ارائه دهد.
دسترسی سریع: صفحه اصلی | خدمات | پروژهها | درباره ما | مسلم خسروی | مقالات | تماس با ما | ایران نتورک | وبسایت مسلم خسروی